10 Min. Lesezeit Read this article in English Lire cet article en français Ler este artigo em português
SMTP-Relay: Dienste, Google-Setup, DNS
Die kurze Antwort
Ein SMTP-Relay ist ein Server, der Ihre ausgehenden Mails annimmt und an den Mailserver des Empfängers zustellt. Ihre Anwendung verbindet sich mit dem Submission-Port des Relays und stuft die Verbindung per STARTTLS auf TLS hoch. Danach meldet sie sich mit Zugangsdaten an oder verbindet sich von einer freigegebenen IP aus. Zusätzlich müssen Sie das Relay im DNS autorisieren: Tragen Sie es in Ihren SPF-Eintrag ein und lassen Sie es DKIM mit Ihrer eigenen Domain signieren, damit das DMARC-Alignment klappt.
In diesem Artikel
- Was ist ein SMTP-Relay?
- Wie funktioniert ein SMTP-Relay Schritt für Schritt?
- Was ist ein SMTP-Relay-Dienst, und welche gibt es?
- Google SMTP-Relay: Wie funktioniert der Workspace-Dienst?
- Kann ich Gmail als SMTP-Relay-Dienst nutzen?
- Gibt es einen kostenlosen SMTP-Relay-Dienst?
- Welche DNS-Einträge braucht ein SMTP-Relay?
- So sendet EmailFlow OS: aus Ihrem eigenen Brevo-Konto und von Ihrer Domain
- Häufige Fragen
Was ist ein SMTP-Relay?
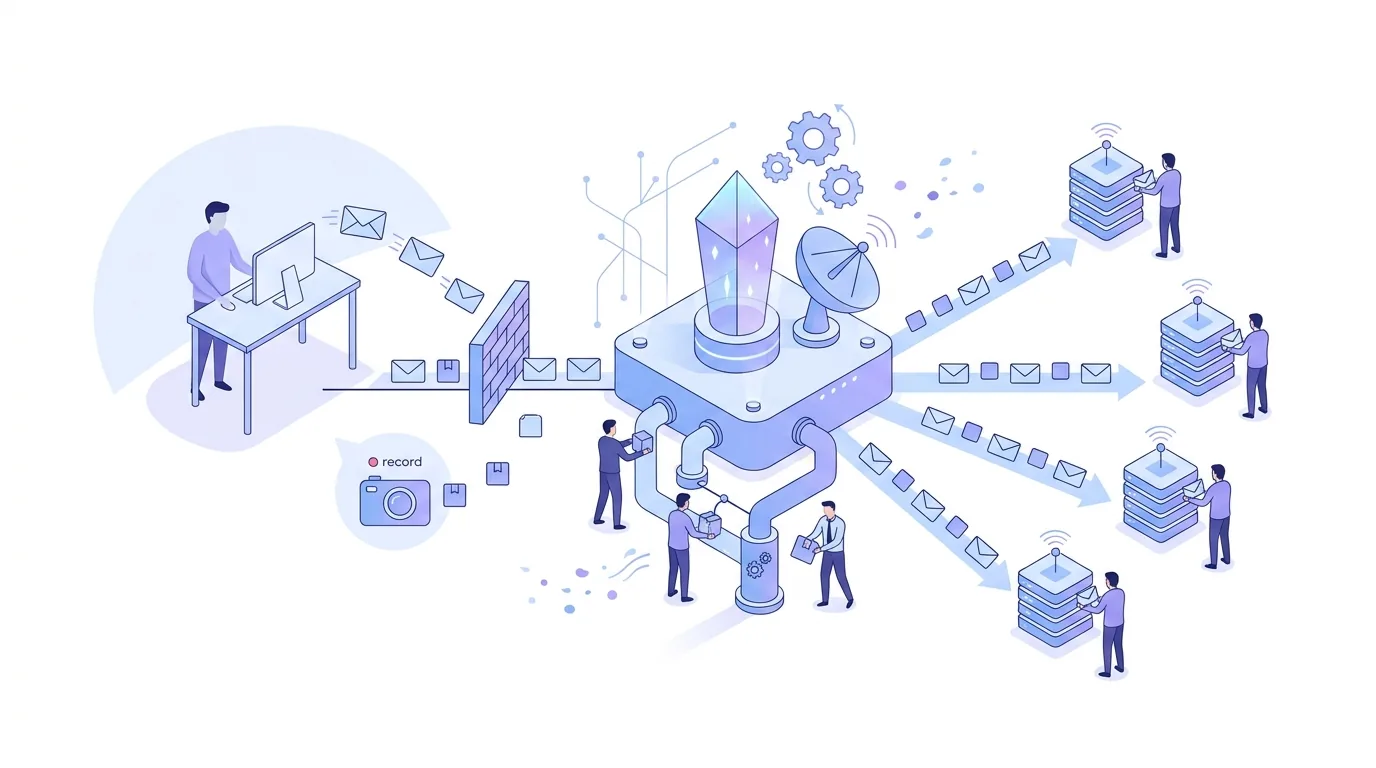
Ein SMTP-Relay ist ein Mailserver, der eine Nachricht von einem Client annimmt und an einen anderen Server weiterleitet, meist an den MX-Host des Empfängers. Es arbeitet mit SMTP, dem Simple Mail Transfer Protocol, das die IETF als offenen Standard veröffentlicht. Der Client kann ein CRM sein, ein Kontaktformular auf der Website, ein Drucker mit Scan-to-Mail-Funktion oder ein Vertriebstool. Der Client stellt die Mails nicht selbst ins Internet zu. Er übergibt jede Nachricht an das Relay, und das Relay kümmert sich um DNS-Abfragen, Zustellversuche und Bounces.
Ein Beispiel: Ihr Onlineshop verschickt eine Bestellbestätigung von orders@ihredomain.de. Der Shop-Server verbindet sich mit dem Submission-Port Ihres Relays, authentifiziert sich und übergibt die Nachricht. Das Relay fragt den MX-Eintrag der Domain des Käufers ab, baut eine SMTP-Verbindung von Server zu Server zu diesem Host auf und stellt zu. Ist der empfangende Server ausgelastet und antwortet mit einem Code für einen temporären Fehler, legt das Relay die Nachricht in die Warteschlange und versucht es später erneut. Meldet der Antwortcode einen dauerhaften Fehler, erzeugt das Relay einen Bounce. Ihr Shop muss sich um nichts davon kümmern.
Anschließend prüft der empfangende Server, ob das Relay überhaupt für ihredomain.de senden darf. An genau dieser Prüfung scheitern die meisten Setups – der DNS-Abschnitt weiter unten geht darauf ein.
Wie funktioniert ein SMTP-Relay Schritt für Schritt?
- Submission: Der Client verbindet sich mit dem Submission-Port des Relays, der auf der Einrichtungsseite des Relays angegeben ist. Viele Dienste bieten zusätzlich einen eigenen Port mit implizitem TLS an. Die Zustellung zwischen Mailservern läuft über einen anderen Port, und den schränken viele Netzwerke ein.
- Verschlüsselung: Auf dem Submission-Port sendet der Client den Befehl STARTTLS. Damit wird die Verbindung auf TLS hochgestuft, bevor Zugangsdaten darüber laufen.
- Authentifizierung: Der Client meldet sich per SMTP AUTH an, mit Benutzername und Passwort oder mit API-Key-Zugangsdaten. Alternativ akzeptiert das Relay die Verbindung, weil sie von einer registrierten IP-Adresse kommt.
- Envelope und Nachricht: Der Client sendet MAIL FROM, dann RCPT TO für jeden Empfänger, dann DATA mit Headern und Body. Die MAIL-FROM-Adresse ist der Envelope-Absender und wird zum Return-Path.
- Signatur: Das Relay fügt eine DKIM-Signatur hinzu. Im Idealfall steht im d=-Wert Ihre eigene Domain.
- Zustellung: Das Relay fragt den MX-Eintrag der Empfängerdomain ab und stellt die Nachricht zu. Antworten mit temporärem Fehler landen für einen erneuten Versuch in der Warteschlange. Antworten mit dauerhaftem Fehler erzeugen eine Bounce-Nachricht.
Der Authentifizierungsschritt unterscheidet ein Relay von einem Open Relay. Ein Open Relay nimmt Mails von jedem an und schickt sie überallhin – die Sicherheitshinweise des SMTP-Standards nennen genau das als Risiko. Spammer spüren Open Relays schnell auf, und die IP des Relays landet dann auf DNS-Blocklisten. Jeder Dienst im nächsten Abschnitt verlangt eine Authentifizierung oder eine IP-Allowlist.
Was ist ein SMTP-Relay-Dienst, und welche gibt es?
Ein SMTP-Relay-Dienst ist ein gehostetes Relay. Sie bekommen einen Hostnamen, einen Port und Zugangsdaten, und der Anbieter betreibt die Versandinfrastruktur. Google Workspace, Amazon SES, Brevo, Mailgun, Mailjet, MailerSend, SMTP2GO und SocketLabs veröffentlichen alle eine Dokumentation zu ihrem SMTP-Relay. Das Protokoll ist bei jedem Anbieter dasselbe. Unterschiedlich ist, für wen der jeweilige Dienst gedacht ist und was seine Acceptable Use Policy erlaubt. Die Tabelle vergleicht die Dienste nach denselben Kriterien, jeweils auf Basis der Dokumentation des Anbieters.
| Dienst | Gedacht für | Wie Sie sich authentifizieren | Wo die Grenzen liegen |
|---|---|---|---|
| Google Workspace SMTP-Relay | Geräte und Anwendungen in einer Organisation, die bereits Workspace-Mail nutzt | Registrierte IP-Adressen, SMTP AUTH mit einem Workspace-Konto oder beides (Google Workspace Admin-Hilfe) | Nur für Workspace-Kunden nutzbar; der Admin legt fest, welche Absenderadressen erlaubt sind |
| Amazon SES SMTP-Schnittstelle | Entwickler und Anwendungen, die bereits auf AWS laufen | Eigene SES-SMTP-Zugangsdaten, die in der SES-Konsole erstellt werden und von den AWS-Zugriffsschlüsseln getrennt sind (Amazon SES Developer Guide) | Neue Konten starten in einer Sandbox und können nur an verifizierte Adressen senden, bis Produktionszugriff gewährt wird |
| Brevo SMTP-Relay | Marketing- und Transaktionsversender, die Kampagnen-Tools im selben Konto haben wollen | SMTP-Login und Schlüssel aus den SMTP-Einstellungen des Brevo-Kontos | Der Versand unterliegt der Acceptable Use Policy von Brevo und dem Tarif des Kontos |
| Mailgun, Mailjet, MailerSend, SMTP2GO, SocketLabs | Mails aus Anwendungen, etwa Belege, Passwort-Resets und Benachrichtigungen | SMTP-Zugangsdaten oder API-Keys pro Domain, wie in der Dokumentation des jeweiligen Anbieters beschrieben | Die Acceptable Use Policy jedes Anbieters enthält Regeln zu unaufgeforderten Mails. Lesen Sie sie, bevor Sie den Dienst für Outreach einsetzen |
Für Ihre Absenderreputation zählt vor allem eine Frage: Signiert der Dienst mit Ihrer Domain, und können Sie einen eigenen Return-Path auf einer Subdomain einrichten, die Ihnen gehört? Wenn ja, baut sich die Reputation unter Ihrer Domain auf. Wenn nicht, sieht der empfangende Server stattdessen die Domain des Anbieters.
Google SMTP-Relay: Wie funktioniert der Workspace-Dienst?
Das Google SMTP-Relay ist eine Workspace-Funktion, mit der ein Administrator ausgehende Mails von Geräten und Anwendungen über die Server von Google versenden lässt. Google dokumentiert sie in der Workspace Admin-Hilfe im Artikel „Ausgehende Nachrichten über den SMTP-Relay-Dienst von Google weiterleiten“. In der Admin-Konsole gehen Sie zu Apps > Google Workspace > Gmail > Routing und öffnen die Einstellung für den SMTP-Relay-Dienst. Dort konfigurieren Sie drei Dinge:
- Zulässige Absender: nur registrierte Workspace-Nutzer, nur Adressen in Ihren Domains oder beliebige Adressen.
- Authentifizierung: Mails nur von bestimmten IP-Adressen annehmen, SMTP-Authentifizierung mit einem Workspace-Konto verlangen oder beides verlangen.
- Verschlüsselung: TLS für die Verbindung vorschreiben.
Clients verbinden sich mit smtp-relay.gmail.com auf einem der Ports, die in diesem Artikel der Admin-Hilfe aufgeführt sind. Wenn Sie SMTP-Authentifizierung verlangen, muss die Verbindung TLS nutzen. Ein typischer Fehler: Ein Drucker oder eine Anwendung verbindet sich von einer dynamischen IP, die nie registriert wurde. Google lehnt die Mail ab, und das Gerät zeigt nur einen allgemeinen Sendefehler an. Mails über das Relay zählen auf die Versandlimits des Google-Relays, die von den Limits pro Nutzer getrennt sind. Unser Leitfaden zu den Gmail-Versandlimits erklärt diese Kontingente und die Bounce-Fehler, die sie auslösen. Außerdem braucht Ihr SPF-Eintrag include:_spf.google.com, sonst fällt weitergeleitete Mail bei SPF durch.
Kann ich Gmail als SMTP-Relay-Dienst nutzen?
Ein privates Gmail-Konto enthält den Relay-Dienst von Workspace nicht. Es hat aber einen Postausgangsserver, smtp.gmail.com, und die Gmail-Hilfe von Google nennt je einen Port für SSL und für TLS. Ein Mailprogramm oder Skript meldet sich mit den Zugangsdaten des Kontos an. Laut der Google-Konto-Hilfe brauchen Apps, die die Google-Anmeldung nicht unterstützen, ein App-Passwort, und App-Passwörter funktionieren erst, wenn die Bestätigung in zwei Schritten aktiviert ist. smtp.gmail.com ist also ein Submission-Server für ein einzelnes Postfach, kein Relay für ein Büro oder eine Anwendung. Jede Nachricht geht unter diesem einen Konto raus und zählt auf dessen Versandlimits.
Für ein Skript, das Ihnen Warnmeldungen schickt, reicht das. Für Mails von Ihrer Firmendomain funktioniert es nicht. Ein gmail.com-Konto kann DKIM nicht für ihredomain.de signieren, also kann DMARC auf Ihrer Domain nicht alignen. Wer über Google von der eigenen Domain senden will, braucht ein Workspace-Abo und smtp-relay.gmail.com. Unser Leitfaden zu den Google Workspace DNS-Einträgen behandelt die DNS-Seite.
Gibt es einen kostenlosen SMTP-Relay-Dienst?
Mehrere Anbieter haben Gratis-Tarife oder Testkontingente. Die Obergrenzen unterscheiden sich je nach Anbieter und ändern sich mit der Zeit, deshalb nennen wir sie nicht. Prüfen Sie die Preisseite des jeweiligen Anbieters an dem Tag, an dem Sie sich registrieren. Wenn Sie kostenlose Optionen vergleichen, achten Sie auf die folgenden Punkte. Sie entscheiden darüber, ob ein Gratis-Tarif überhaupt brauchbar ist und was Sie zahlen, sobald Sie herauswachsen:
- Volumengrenzen pro Tag oder pro Monat. Nachrichten über der Grenze werden meist abgelehnt oder in einer Warteschlange zurückgehalten statt zugestellt.
- DKIM-Signatur mit eigener Domain und eigener Return-Path. Prüfen Sie, ob der Gratis-Tarif beides enthält oder nur die bezahlten Tarife.
- Geteilte oder dedizierte IPs. Gratis-Tarife senden meist aus geteilten Pools, das Verhalten anderer Versender wirkt sich also auf die Reputation der IP aus.
- Log-Aufbewahrung und Bounce-Webhooks. Sie brauchen sie, um Hard Bounces vor dem nächsten Versand zu entfernen.
- Die Acceptable Use Policy. Sie gilt für kostenlose und bezahlte Konten gleichermaßen und enthält meist Regeln zu unaufgeforderten Mails.
Ein eigener Postfix-Server kostet keine Lizenzgebühren, aber die Arbeit liegt bei Ihnen: Reverse DNS, TLS-Zertifikate, Überwachung der Warteschlange und Blocklisten-Checks. Cloud-Anbieter schränken zudem ausgehendes SMTP von Server zu Server auf neuen Instanzen ein. Die Dokumentation von Amazon EC2 beschreibt eine Standardbeschränkung, deren Aufhebung Sie bei AWS beantragen müssen. Laut Dokumentation von Google Compute Engine sind ausgehende Verbindungen auf dem Standard-SMTP-Port blockiert. Solange dieser Traffic nicht freigegeben ist, kann ein selbst gehostetes Relay nicht an andere Mailserver zustellen.
Welche DNS-Einträge braucht ein SMTP-Relay?
Der empfangende Server entscheidet, ob er weitergeleitete Mail annimmt – und Ihr DNS ist das Erste, was er prüft. Hier jeder beteiligte Eintrag und woran er typischerweise scheitert:
| Eintrag | Was er für weitergeleitete Mail leistet | Typischer Fehler |
|---|---|---|
| SPF (TXT auf der Root-Domain oder der Return-Path-Domain) | Autorisiert die IPs des Relays, für die Envelope-Domain zu senden | Das include des Relays fehlt, oder jemand legt einen zweiten SPF-Eintrag an, den die SPF-Spezifikation als dauerhaften Fehler (permerror) behandelt. Die Spezifikation begrenzt außerdem, wie viele DNS-Abfragen ein Eintrag auslösen darf – und diese Grenze ist schnell erreicht, wenn jedes Relay sein eigenes include ergänzt |
| DKIM (TXT oder CNAME auf selector._domainkey) | Ermöglicht dem Relay, mit d=ihredomain.de zu signieren | Das Relay signiert mit seiner eigenen Domain. DKIM besteht, ist aber nicht mit Ihrer From-Domain aligned |
| DMARC (TXT auf _dmarc) | Verlangt, dass SPF oder DKIM besteht und mit der From-Domain aligned ist, wie in der DMARC-Spezifikation definiert | Beide Prüfungen bestehen auf der Domain des Anbieters, keine ist mit Ihrer aligned, und DMARC schlägt fehl |
| Eigener Return-Path (CNAME) | Verlegt den Envelope-Absender auf Ihre Subdomain, damit SPF alignen kann | Er ist nicht eingerichtet, also gehen Bounces und die SPF-Prüfung an die Domain des Anbieters |
Senden Sie nach jeder DNS-Änderung eine Testnachricht und prüfen Sie den Header Authentication-Results. Sie suchen nach spf=pass, dkim=pass mit Ihrer eigenen Domain in header.d und dmarc=pass. Unser SPF-, DKIM- und DMARC-Checker fragt die Einträge ab, die Sie veröffentlicht haben. Der Leitfaden zu SPF, DKIM und DMARC für Cold-E-Mail-Versender geht ausführlicher auf das Alignment ein.
So sendet EmailFlow OS: aus Ihrem eigenen Brevo-Konto und von Ihrer Domain
Video-Outreach mit EmailFlow OS läuft nicht über einen geteilten Plattform-Absender. Sie nehmen ein einziges Video auf und laden es in EmailFlow OS hoch. Sie verbinden Ihr eigenes Brevo-Konto und Ihre Versanddomain. Dann importieren Sie Ihre Interessentenliste in EmailFlow OS, und dort bleibt sie auch. EmailFlow OS erstellt aus dieser einen Aufnahme für jeden Empfänger eine eigene personalisierte Version – nicht eine pro Unternehmen. Jede Version geht aus Ihrem eigenen Postfach raus, über Ihr Brevo-Konto und Ihre Versanddomain.
Ihre SPF-, DKIM- und DMARC-Einträge, die Reputation Ihrer Domain und Ihr Brevo-Konto bleiben unter Ihrer Kontrolle. Das heißt aber auch: Die oben beschriebene DNS-Arbeit bleibt Ihre Aufgabe. Der empfangende Server entscheidet, ob er jede Nachricht annimmt und in welchem Ordner sie landet. Auf der Seite zu personalisierten KI-Video-E-Mails von EmailFlow OS sehen Sie, wie der Workflow zusammenspielt.
Häufige Fragen
- Welchen Port sollte ich für ein SMTP-Relay verwenden?
- Nutzen Sie den Submission-Port des Relays mit STARTTLS. Unterstützt Ihr Client nur implizites TLS, nehmen Sie den Port des Relays für implizites TLS. Der Port für den Austausch von Server zu Server ist für die Zustellung zwischen Mailservern gedacht, und Cloud-Netzwerke wie Amazon EC2 und Google Compute Engine schränken ihn für ausgehenden Traffic ein. Jeder Dienst nennt seine Ports auf der Einrichtungsseite: Google in der Workspace Admin-Hilfe, Amazon im SES Developer Guide.
- Was ist der Unterschied zwischen einem SMTP-Relay und einem Open Relay?
- Ein SMTP-Relay leitet nur Mails von Clients weiter, die sich per SMTP AUTH anmelden oder von einer freigegebenen IP verbinden. Ein Open Relay leitet Mails von jedem an jedes Ziel weiter. Spammer suchen gezielt nach Open Relays, und deren IPs landen auf DNS-Blocklisten. Deshalb verlangt jeder gehostete Relay-Dienst Zugangsdaten oder registrierte IPs.
- Verbessert ein SMTP-Relay-Dienst die Zustellbarkeit?
- Nein. Ein Relay entscheidet nicht, wo eine Nachricht landet – das tut der empfangende Server. Das Relay legt Nachrichten in die Warteschlange, versucht es nach temporären Fehlern erneut und meldet Bounces nach dauerhaften Fehlern. Der empfangende Server bewertet das SPF- und DKIM-Alignment mit Ihrer From-Domain, die Reputation Ihrer Domain, Beschwerden und die Qualität Ihrer Liste. Ein Relay, das mit seiner eigenen Domain statt mit Ihrer signiert, kann dazu führen, dass DMARC fehlschlägt.